Microsoft hat eine schwerwiegende Schwachstelle im Authenticator für Android geschlossen. Über diese konnten bösartige Apps an Zugangstoken für geschäftliche Microsoft-Konten gelangen. Die Lücke trägt die offizielle Bezeichnung CVE-2026-80097 und wurde auf der CVSS-Skala mit einem Wert von 8,6 als „hoch“ eingestuft. Betroffen waren alle Android-Versionen des Authenticators, die älter als 6.2606.4246 sind.
Das Problem wurde von Sicherheitsforschern des Unternehmens Enclave entdeckt. Sie demonstrierten, wie eine App ohne jegliche Berechtigung den Authenticator dazu bringen konnte, ihr die Token auszuhändigen. Microsoft hat die Schwachstelle eigenen Angaben zufolge im September 2026 mit einem Update behoben.
Wie funktionierte der Angriff?
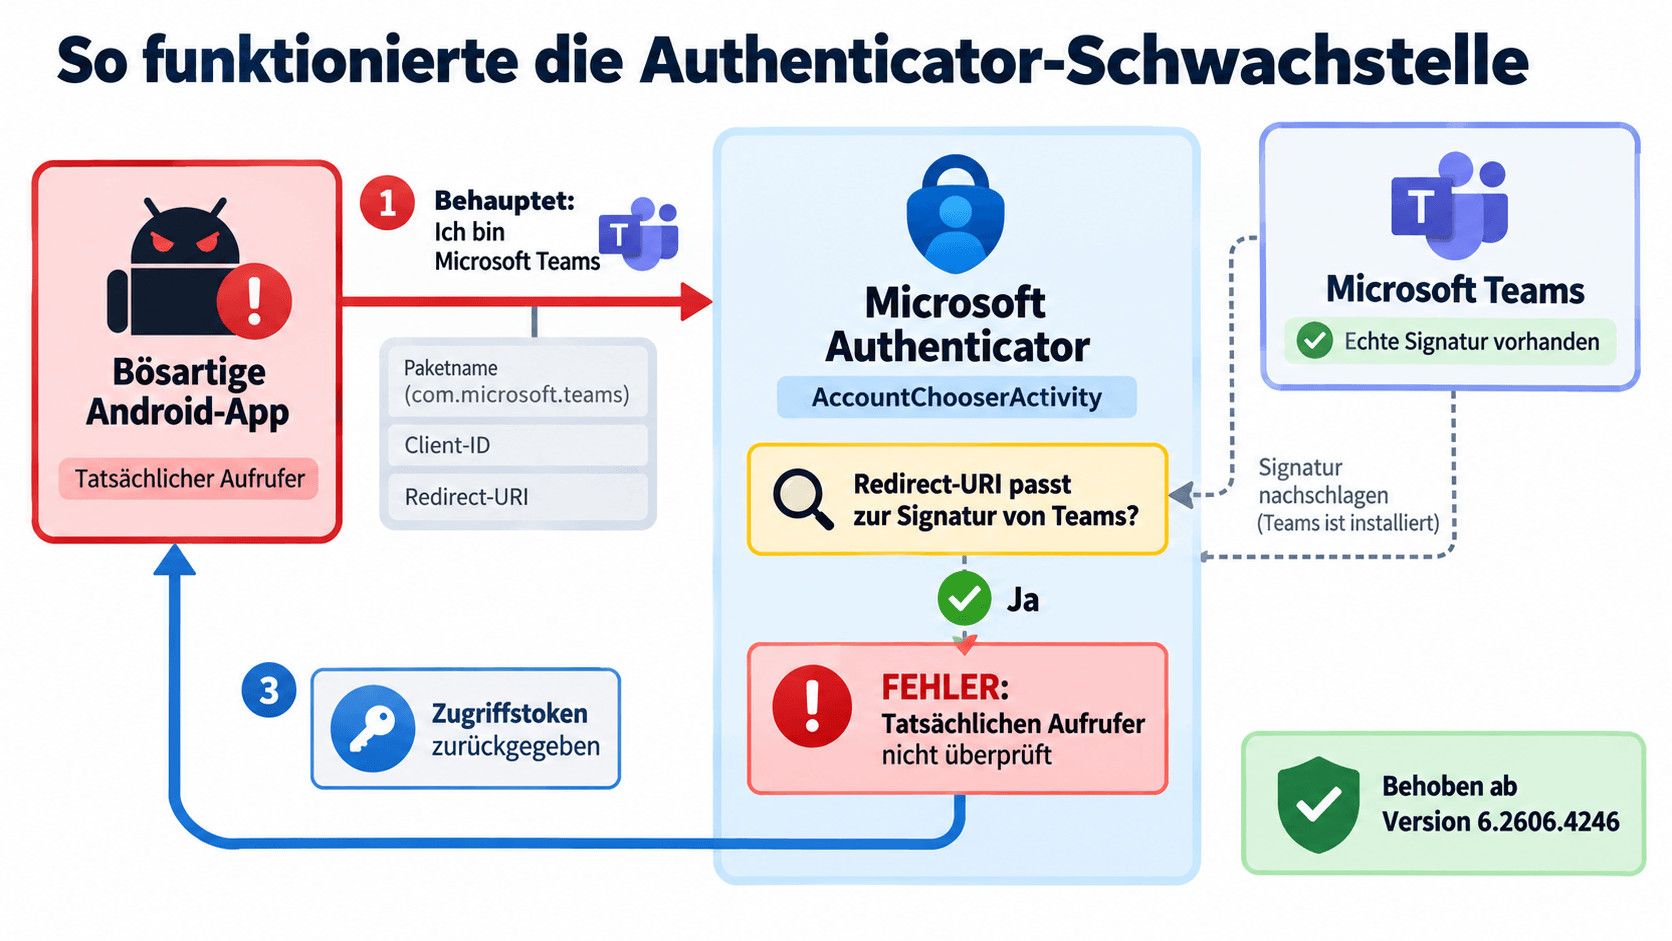
Der Microsoft Authenticator kann unter Android weitaus mehr als nur sechsstellige Codes generieren. Er agiert als eine Art Broker oder Vermittler: Möchte sich eine Microsoft-App wie Teams oder Outlook anmelden, fragt sie den Authenticator nach einem Token, einem digitalen Nachweis für die erfolgreiche Anmeldung. Damit dieser Vermittlungsdienst sicher ist, muss der Authenticator genau prüfen, welche App die Anfrage stellt.
Genau hier lag der Fehler. Der Authenticator stellt eine Systemschnittstelle bereit – die sogenannte AccountChooserActivity –, die von jeder anderen App auf dem Gerät aufgerufen werden kann. Die anfragende App übermittelt dabei selbst Angaben darüber, wer sie ist: ihren Paketnamen, eine Client-ID und eine Weiterleitungsadresse (Redirect-URI).
Die folgenschwere Schwäche: Der Authenticator prüfte zwar, ob die übermittelte Weiterleitungsadresse zur Signatur der behaupteten App passte. Er versäumte es jedoch, die Identität der App, die die Anfrage tatsächlich gestellt hatte, in diese Entscheidung einzubeziehen. Mit anderen Worten: Eine bösartige App konnte einfach behaupten, Microsoft Teams zu sein. Da Teams auf dem Gerät installiert war, fand der Authenticator die echte Signatur von Teams vor und bestätigte die Anfrage, ohne zu bemerken, dass die Identität nur vorgetäuscht war.
Was konnten Angreifer damit anrichten?
Die Konsequenzen waren gravierend. In den Tests von Enclave erhielten die Forscher durch die gefälschte Identität Microsoft Graph-Zugangstoken, die ihnen umfassende Rechte einräumten. Dazu gehörten:
- Vollzugriff auf das Postfach: E-Mails lesen und versenden.
- Zugriff auf Dateien und SharePoint: Dokumente einsehen und verändern.
- Kalenderzugriff: Termine lesen und bearbeiten.
- Teams-Interaktionen: Nachrichten im Namen des Opfers verwalten.
- Passkey-Management: Die Forscher konnten sogar einen neuen, vom Angreifer kontrollierten Passkey hinzufügen, um den Zugriff auch nach dem Entfernen der bösartigen App aufrechtzuerhalten.
Ein entscheidender Punkt ist, dass für diesen Angriff keine besonderen Android-Berechtigungen erforderlich waren. Die bösartige App musste lediglich auf dem Gerät installiert sein und in der Authenticator-App musste bereits ein Geschäftskonto angemeldet sein.
Bei der Bewertung der Gefahr gibt es eine Diskrepanz zwischen Microsoft und den Forschern. In seiner Sicherheitsbeschreibung gibt Microsoft an, dass für eine erfolgreiche Ausnutzung der Schwachstelle eine Nutzerinteraktion erforderlich sei, bei der das Opfer einen Authentifizierungsschritt im Authenticator abschließen müsse.
Die Forscher von Enclave berichten hingegen, dass ihr Proof-of-Concept ohne zusätzliche Interaktion auskam, solange lediglich ein Arbeitskonto im Authenticator angemeldet war.
Was solltest du jetzt tun?
Die wichtigste Nachricht zuerst: Ein Update ist verfügbar, das das Problem behebt. Die entscheidenden Schritte sind einfach:
- Authenticator aktualisieren: Stelle sicher, dass du auf deinem Android-Gerät mindestens Version 6.2606.4246 des Microsoft Authenticators installiert hast. Updates erhältst du wie gewohnt über den Google Play Store.
- Vorsicht bei App-Installationen: Installiere Apps nur aus vertrauenswürdigen Quellen wie dem offiziellen Play Store. Sei besonders misstrauisch bei Apps, die du per Sideloading aus unbekannten Quellen beziehst.
- Für Unternehmen: IT-Abteilungen sollten über ein Mobile Device Management (MDM) sicherstellen, dass auf allen verwalteten Android-Geräten die gepatchte Mindestversion des Authenticators läuft. Zudem empfiehlt es sich, die auf den Geräten installierten Anwendungen im Blick zu behalten.