Stell dir vor, du öffnest deine Banking-App, gibst wie immer deine Zugangsdaten ein und stellst später fest, dass dein Konto leer ist. Die App sah echt aus, das Icon war dasselbe und sogar die Versionsnummer stimmte.
Genau hier setzt eine neue Android-Malware an, die von Sicherheitsforschern unter dem Namen „Hirudo“ dokumentiert wurde. Sie geht einen Weg, der sich deutlich von klassischen Banking-Trojanern unterscheidet und für Nutzer besonders tückisch ist.
Ein neuer Angriffsweg: Die echte App verschwindet
Die meisten bekannten Banking-Trojaner arbeiten mit sogenannten Overlays. Dabei legt die Schadsoftware ein gefälschtes Eingabefenster über die bereits laufende, echte Banking-App. Wer genau hinsieht, kann die Fälschung oft entlarven, da die echte App im Hintergrund weiterhin vorhanden ist.
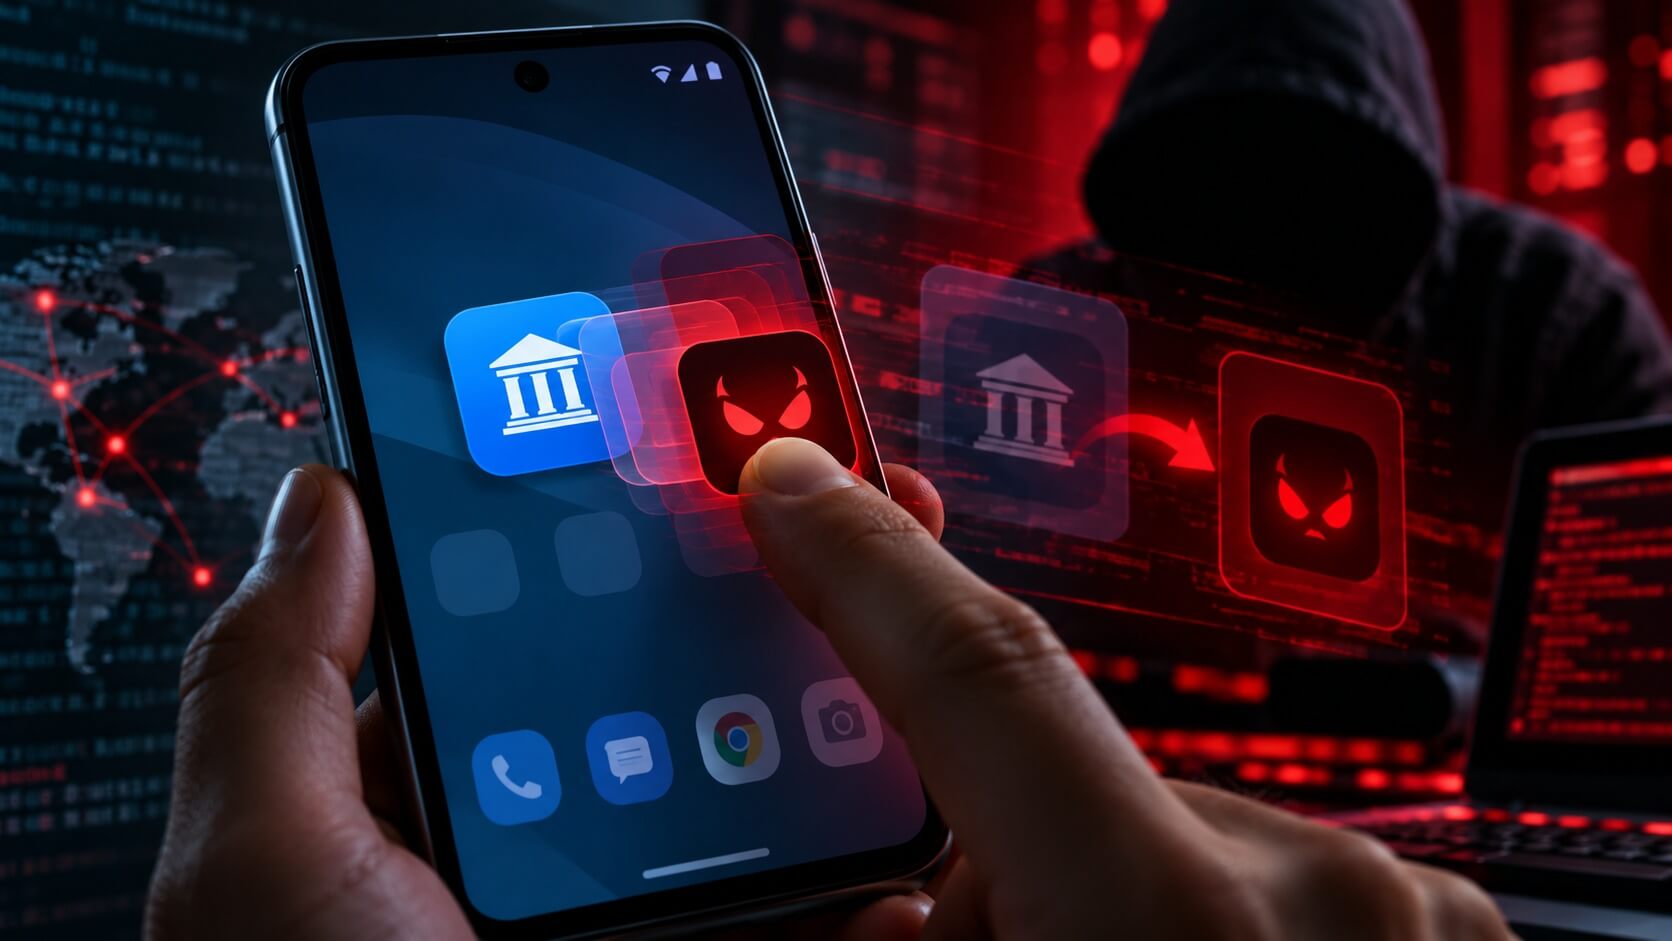
Hirudo funktioniert anders. Ist die Malware auf dem Gerät aktiv, sucht sie nach installierten Banking-Apps. Wird sie fündig, deinstalliert sie die originale Anwendung und ersetzt sie durch eine manipulierte Kopie. Diese Kopie trägt denselben Namen und dieselbe Versionsnummer wie das Original. Für den Nutzer ist auf den ersten Blick kein Unterschied erkennbar.
Das Icon und der App-Name bleiben gleich. Doch die Funktionslogik wurde vollständig ausgetauscht. Nach der Infektion existiert die Original-App nicht mehr auf dem Smartphone. An ihre Stelle tritt eine Anwendung, die von den Angreifern kontrolliert wird und alle Eingaben unbemerkt weiterleitet.
So gelangt Hirudo auf das Smartphone
Die Verbreitung erfolgt über sogenannte Dropper-Apps. Diese tarnen sich als harmlose Shopping-, Unterhaltungs- oder Kurzvideo-Anwendungen. Sie zeigen zunächst echten Inhalt an, um glaubwürdig zu wirken. Erst wenn die App installiert ist und der Nutzer ihr weitreichende Berechtigungen erteilt hat, wird im Hintergrund die eigentliche Schadsoftware nachgeladen.
Bei der Analyse einzelner Dropper wurde ein besonders raffinierter Mechanismus beobachtet: Während der Installation der Malware baut die App gezielt eine fehlerhafte VPN-Verbindung auf. Dadurch wird die Internetverbindung des Geräts kurzzeitig unterbrochen.
Dies soll die Online-Reputationsprüfungen von Google Play Protect schwächen und die Analyse des schädlichen Codes während der Installation erschweren. Anschließend fordert Hirudo Bedienungshilfen- und Benachrichtigungsberechtigungen für sich selbst an. Diese Zugriffsrechte sind entscheidend, um die Banking-Apps zu identifizieren und auszutauschen.
Was die manipulierte App so gefährlich macht
Die von Hirudo installierte Banking-App ist keine billige Attrappe. Der ursprüngliche Code der echten Bankanwendung bleibt nahezu unverändert. Die Angreifer fügen lediglich eine einzige Zeile hinzu, die beim Start der App eine eingebaute Hooking-Engine lädt.
Diese nutzt zwei Open-Source-Frameworks, um Java-Methoden und native Funktionen zu manipulieren. Sie wird erst aktiv, wenn sie eine bestimmte Auslöserdatei findet, die von der Schadsoftware auf dem Gerät platziert wurde. Ohne diese Datei verhält sich die manipulierte App scheinbar harmlos.
Sobald die Engine aktiv ist, kann sie die Sicherheitsprüfungen der Bank-App von innen heraus aushebeln. Dazu täuscht sie gültige Signaturzertifikate vor, versteckt aktivierte Bedienungshilfen, hebt Einschränkungen für Bildschirmaufnahmen auf und leitet Integritätsprüfungen über die Infrastruktur der Angreifer um.
Für die Bank sieht es so aus, als würde die echte App auf einem echten Gerät laufen. Tatsächlich läuft jedoch eine präparierte Version, die alle Eingaben abgreift und an die Hintermänner weiterleitet.
Welche Daten die Angreifer erbeuten
Hirudo zielt nicht nur auf Banking-Zugangsdaten ab. Die Malware stiehlt Passwörter, Zahlungs-PINs, Entsperrmuster und -PINs des Geräts sowie SMS-Nachrichten. Sie zeigt gefälschte Zahlungsbestätigungen an und kann Nutzer somit in Sicherheit wiegen.
Darüber hinaus verfügt Hirudo über umfangreiche Fernzugriffsfunktionen. Die Angreifer können den Bildschirm in Echtzeit streamen, Screenshots erstellen, Audio aufnehmen und auf beide Kameras des Geräts zugreifen. Das infizierte Smartphone lässt sich somit nahezu vollständig aus der Ferne steuern.
Wen es bislang trifft
Nach aktuellem Kenntnisstand sind speziell angefertigte Ersatzversionen von acht indonesischen Banking-Apps von sieben verschiedenen Banken bekannt. Die Konfiguration der Malware listet insgesamt 42 Finanz-Apps, darunter auch Anwendungen aus China, Indien, Mexiko, Marokko und Thailand. Die bisher beobachteten Angriffe konzentrieren sich auf diese Regionen.
In Deutschland ist „Hirudo” bislang nicht aufgetaucht. Das bedeutet jedoch keine Entwarnung. Die Autoren der Malware haben bereits bewiesen, dass sie in der Lage sind, Bank-Apps unterschiedlicher Länder gezielt zu ersetzen. Eine Ausweitung auf weitere Regionen ist nur eine Frage der Zeit und der kriminellen Prioritäten.
Wie du dich schützt
Der wichtigste Schutz beginnt bereits bei der Installation von Apps. Lade Anwendungen ausschließlich aus dem offiziellen Google Play Store herunter. Sei misstrauisch bei Links aus SMS, E-Mails oder sozialen Medien, die dich zur Installation einer App führen sollen.
Prüfe die Berechtigungen, die eine App anfordert. Eine Shopping- oder Video-App hat beispielsweise keinen nachvollziehbaren Grund, Bedienungshilfen zu benötigen. Wenn eine App plötzlich ein Update verlangt, das nicht über den Play Store kommt, ist Vorsicht geboten.
Achte auf ungewöhnliche Veränderungen an deinem Smartphone. Ein plötzlich stark erhöhter Akkuverbrauch, Apps, die du nicht selbst installiert hast, oder ein unerklärliches Verhalten des Geräts können auf Schadsoftware hinweisen. In einem solchen Fall solltest du zuletzt installierte Apps deinstallieren und einen Virenscan durchführen. Für das Online-Banking gilt außerdem: Nutze nach Möglichkeit die offizielle App deiner Bank zusammen mit einer sicheren Authentifizierung und prüfe deine Kontobewegungen regelmäßig.