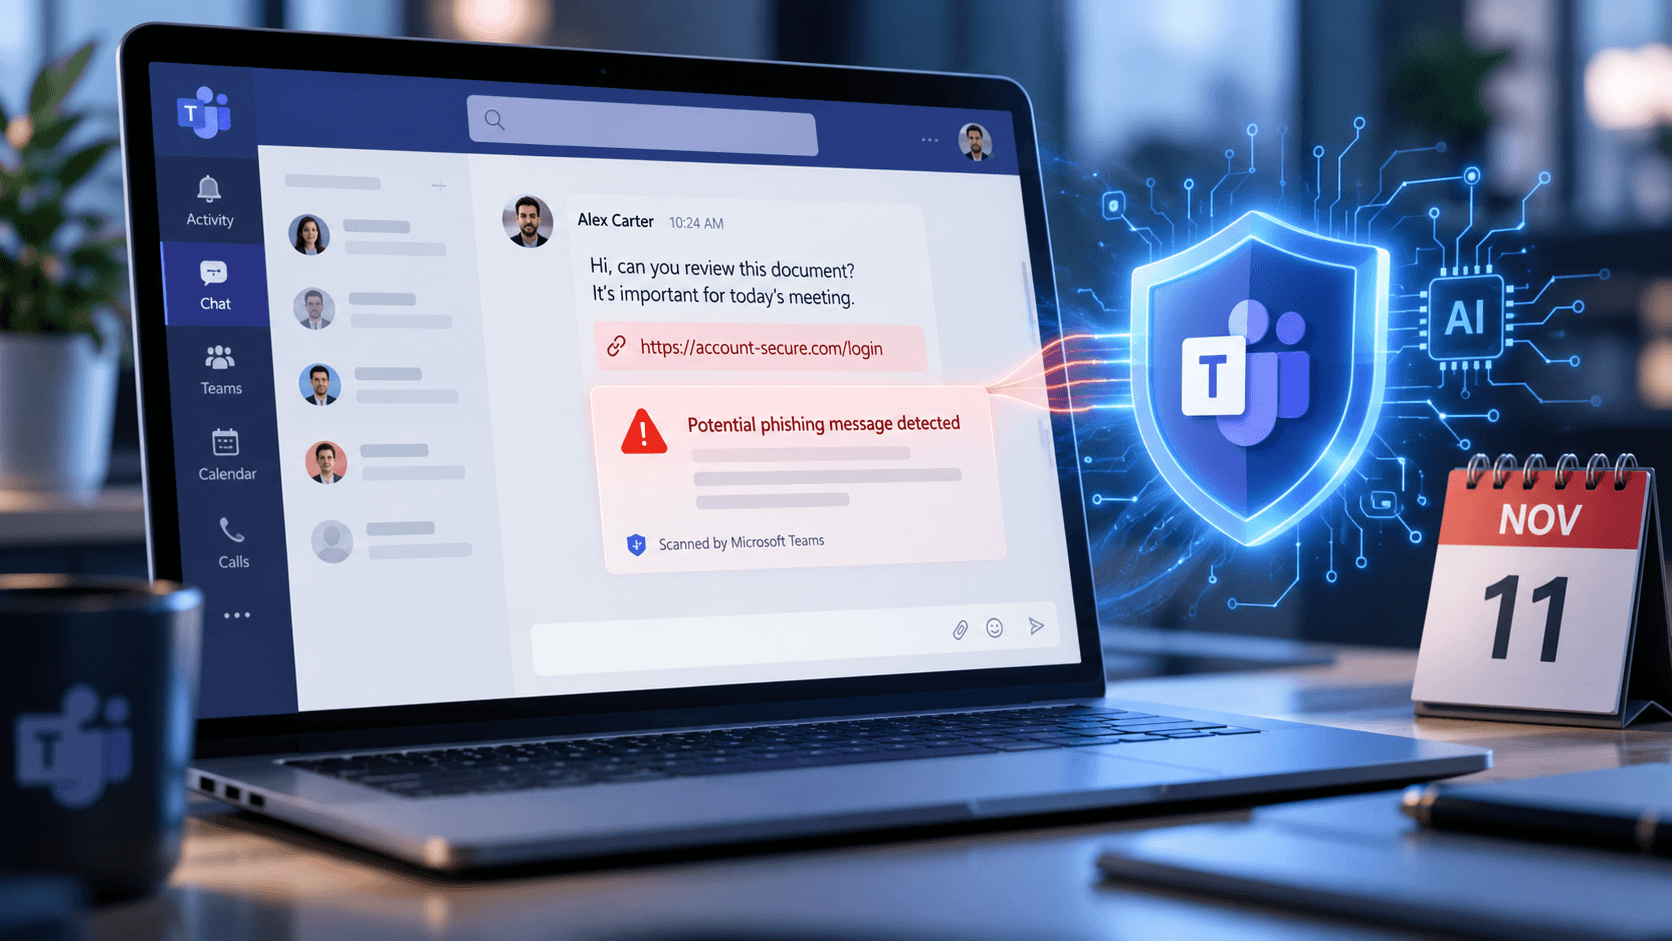
Ab November 2026 erweitert Microsoft Teams seinen Schutz gegen Phishing und Social Engineering um eine KI-basierte, kontextbewusste Erkennung in Chats. Die Funktion analysiert Gesprächsverläufe und soll betrügerische Absichten auch dann erkennen, wenn keine verdächtigen Links oder Anhänge vorhanden sind. Der folgende Blogbeitrag fasst die wichtigsten Informationen für Administratoren und Anwender zusammen.
Was ist neu und wie funktioniert die Erkennung?
Microsoft integriert eine neue Schutzfunktion direkt in Teams-Chats, die auf kontextbewusster KI basiert. Anders als klassische Phishing-Filter, die vor allem nach schädlichen URLs oder Dateianhängen suchen, analysiert diese Funktion den Kontext der Unterhaltung. Ziel ist es, betrügerische Absichten, Identitätstäuschung und Social-Engineering-Taktiken zu erkennen.
Damit adressiert die Funktion Angriffe, die bewusst auf traditionelle Warnsignale verzichten – sogenanntes link-freies Phishing oder Social Engineering ohne schädliche Inhalte.
Das System nutzt KI, um den Gesprächsverlauf in Einzel- und Gruppenchats zu analysieren. Der Fokus liegt dabei auf Erstkontakten mit externen Nutzern, also Nachrichten von Personen außerhalb der eigenen Organisation. Diese Konstellation gilt als besonders risikoreich für Social-Engineering-Angriffe.
Erkennt die KI verdächtige Muster, wird dem Nutzer im Chat eine Warnung angezeigt. Diese soll dabei helfen, die Situation besser einzuschätzen, bevor weitere Interaktionen mit dem Absender stattfinden. Zu den erkannten Angriffstypen gehören:
- Phishing-Betrug: Nachrichten, die Nutzer zur Preisgabe sensibler Informationen verleiten sollen
- Social Engineering: Gespräche, die Nutzer zu unsicheren Handlungen manipulieren
- Identitätstäuschung: Betrüger, die sich als Kollegen, Führungskräfte oder andere vertrauenswürdige Personen ausgeben
- Link-freies Phishing: Verdächtige Konversationen ohne schädliche Anhänge oder URLs
Zeitplan und Verfügbarkeit
Der Rollout erfolgt in zwei Phasen:
| Phase | Zeitraum |
|---|---|
| Targeted Release | Anfang bis Mitte November 2026 |
| General Availability | Anfang bis Mitte Dezember 2026 |
Die Funktion wird automatisch aktiviert. Administratoren müssen dafür keine zusätzlichen Einstellungen vornehmen oder Richtlinien konfigurieren.
Datenschutz und Datenverarbeitung
Microsoft betont, dass die Funktion ausschließlich dem Sicherheitsschutz dient. Die Analyse des Gesprächskontexts wird nicht für die Produktivitätsmessung, die Erstellung von Inhaltszusammenfassungen, Werbung oder die Benutzerüberwachung eingesetzt.
Offene Fragen
Aktuell gibt es keine Informationen dazu,
- ob die Erkennung über Erstkontakte mit externen Nutzern hinaus auf weitere Chat-Szenarien ausgeweitet wird,
- ob Administratoren Einstellungsmöglichkeiten zur Feinabstimmung erhalten.